
A. CLASSFULL
Classful dapat diartikan "menggunakan kelas" atau "dengan kelas". Maksudnya adalah jika dikaitkan dengan pengalamatan IP , maka pengalamatan IP tersebut dapat diartikan sebagai
" Pengalamatan IP berdasarkan kelas" . Pengalamatan ini dengan metode ini ada pada pengalamatan IPv4 yang dibagi menjadi kelas A,B,C,D dan E . Untuk mengetahui penjelasan dari setiap kelas , berikut penjelasannya :
" Pengalamatan IP berdasarkan kelas" . Pengalamatan ini dengan metode ini ada pada pengalamatan IPv4 yang dibagi menjadi kelas A,B,C,D dan E . Untuk mengetahui penjelasan dari setiap kelas , berikut penjelasannya :
- Kelas A : Untuk kelas ini biasanya digunakan sebagai jaringan WAN (Wide Area Network ) IP addressnya pada bagian pertama antara 0-127, dan yang merupakan Net ID nya yaitu 1 bagian yang pertama. Subnet mask nya 255.0.0.0. Contoh : 8.254.129.1
- Kelas B : Biasanya digunakan untuk jaringan MAN, IP addressnya pada bagian pertama antara 128-191, dan yang merupakan network ID nya yaitu 2 bagian pertama. Subnet masknya 255.255.0.0. Contoh: 128.255.129.7
- Kelas C : Biasanya digunakan untuk jaringan LAN, IP address nya pada bagian pertama antara 192-223, dan yang merupakan network ID nya yaitu 3 bagian pertama. Subnet masknya 255.255.255.0. Contoh : 192.168.1.10
- Kelas D : Biasanya digunakan untuk multicasting . IP addressnya pada bagian yang pertama antara 224-247 . Dalam multicasting ini tidak dikenal istilah network ID dan host ID .
- Kelas E : Biasaya digunakan untuk keperluan umum .IP address pada bagian pertama antara 248-255 .
B. CLASSLESS
Secara diartikan "tanpa kelas" atau "tidak menggunakan kelas". Maksudnya , jika dikaitkan dengan dengan pengalamatan IP diartikan menjadi "pengalamatan IP tanpa kelas" dengan cara menggunakan CIDR ( Classless-Inter Domain Routing ) atau yang sering disebut prefiks . Format pengalamatanya dengan memberi tanda slash (\) diikuti dengan variabel panjang prefiks .Contoh : 192.168.0.0/24 .
C. CIDR ( Classless-Inter Domain Routing )
Tahun 1992 , lembaga IEFTmemperkenalkan konsep perhitungan IPAddress yang dinamakan supernetting atau CIDR , yang menggunakan metode notasi Prefix dengan panjang notasi tertentu sebagai network prefix . Panjang notasi prefix menentukan jumlah bit sebelah kiri yang digunakan sebagai NetworkID . Menggunakan metode CIDR ,dapat melakukan pembagian kelas IP Address yang tidak berkelas tergantung dari kebutuhan pemakai . Contoh : 255.255.255.224 atau 11111111 11111111 11111111 11100000 .
Di dalam mask tersebut terdapat 27 bit . Penulisan alamat dalam notasi CIDR untuk classless addressing ditunjukan sebagai berikut:
A.B.C.D/n
Keterangan :
n = prefix lenght
D. VLSM
Perhitungan IP Address menggunakan metode VLSM berbeda dengan memberikan suatu Network Address lebih dari satu subnet mask . Jika menggunakan CIDR dimana suatu NETWORK ID hanya memiliki satu subnet mask . Perbedaanya terletak pada pembagian blok VLSM yang bebas dan hanya dilakukan oleh si pemilik Network Address . Metode VLSM dan CIDR pada prinsipnya sama yaitu mengatasi kekurangan IP Address dan dilakukan pemecahan Network ID. Dalam penerapan IP Address menggunakan metode VLSM agar tetap berkomunikasi ke dalam jaringan internet sebaik-baiknya . Routing protokol yang harus digunakan mampu membawa prefix untuk setiap rute broadcastnya. Semua perangkat router yang digunakan dalam jaringan harus mendukug metode VLSM yang menggunakan algoritma penerus packet tracer . Tahapan perhitungan menggunakan VLSM adalah IP Address yang ada dihitung menggunakan CIDR selanjutnya baru di pecah kembali menggunakan VLSM .
E. NAT ( Network Address Translation )

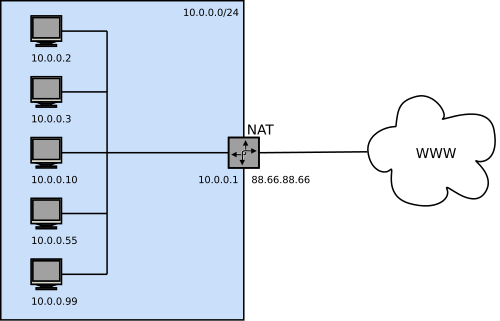
Network Address Translation (NAT) merupakan sebuah sistem untuk menggabungkan lebih dari satu komputer untuk dihubungkan ke dalam jaringan internet hanya dengan menggunakan sebuah alamat IP . Sehingga setiap komputer di dalam NAT ketika berselancar di internet akan terlihat memiliki alamat IP yang sama jika dilacak.
Secara diartikan "tanpa kelas" atau "tidak menggunakan kelas". Maksudnya , jika dikaitkan dengan dengan pengalamatan IP diartikan menjadi "pengalamatan IP tanpa kelas" dengan cara menggunakan CIDR ( Classless-Inter Domain Routing ) atau yang sering disebut prefiks . Format pengalamatanya dengan memberi tanda slash (\) diikuti dengan variabel panjang prefiks .Contoh : 192.168.0.0/24 .
C. CIDR ( Classless-Inter Domain Routing )
Tahun 1992 , lembaga IEFTmemperkenalkan konsep perhitungan IPAddress yang dinamakan supernetting atau CIDR , yang menggunakan metode notasi Prefix dengan panjang notasi tertentu sebagai network prefix . Panjang notasi prefix menentukan jumlah bit sebelah kiri yang digunakan sebagai NetworkID . Menggunakan metode CIDR ,dapat melakukan pembagian kelas IP Address yang tidak berkelas tergantung dari kebutuhan pemakai . Contoh : 255.255.255.224 atau 11111111 11111111 11111111 11100000 .
Di dalam mask tersebut terdapat 27 bit . Penulisan alamat dalam notasi CIDR untuk classless addressing ditunjukan sebagai berikut:
A.B.C.D/n
Keterangan :
n = prefix lenght
D. VLSM
Perhitungan IP Address menggunakan metode VLSM berbeda dengan memberikan suatu Network Address lebih dari satu subnet mask . Jika menggunakan CIDR dimana suatu NETWORK ID hanya memiliki satu subnet mask . Perbedaanya terletak pada pembagian blok VLSM yang bebas dan hanya dilakukan oleh si pemilik Network Address . Metode VLSM dan CIDR pada prinsipnya sama yaitu mengatasi kekurangan IP Address dan dilakukan pemecahan Network ID. Dalam penerapan IP Address menggunakan metode VLSM agar tetap berkomunikasi ke dalam jaringan internet sebaik-baiknya . Routing protokol yang harus digunakan mampu membawa prefix untuk setiap rute broadcastnya. Semua perangkat router yang digunakan dalam jaringan harus mendukug metode VLSM yang menggunakan algoritma penerus packet tracer . Tahapan perhitungan menggunakan VLSM adalah IP Address yang ada dihitung menggunakan CIDR selanjutnya baru di pecah kembali menggunakan VLSM .
E. NAT ( Network Address Translation )
Network Address Translation (NAT) merupakan sebuah sistem untuk menggabungkan lebih dari satu komputer untuk dihubungkan ke dalam jaringan internet hanya dengan menggunakan sebuah alamat IP . Sehingga setiap komputer di dalam NAT ketika berselancar di internet akan terlihat memiliki alamat IP yang sama jika dilacak.
Jenis-Jenis NAT
Secara singkat, ada empat jenis NAT yang perlu diketahui, yaitu NAT tipe statis, dinamis, overloading, dan overlapping. Perbedaan antara keempatnya akan dibahas dalam poin berikut :
1. NAT Statis
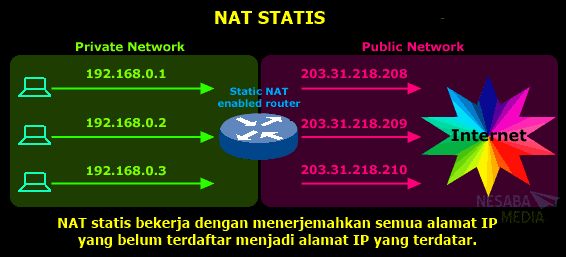
Bekerja dengan menerjemahkan semua alamat IP yang belum terdaftar menjadi alamat IP yang terdatar. NAT Statis banyak digunakan untuk komputer yang ingin dapat diakses dari luar. NAT statis ini sebetulnya bisa dibilang pemborosan terhadap alamat IP yang didaftarkan, sebab setiap satu komputer dipetakan untuk satu alamat IP terdaftar, sehingga jika ada banyak komputer yang didaftarkan, tentu semakin terbatas pula alamat IP yang masih tersedia.
Kekurangan lain dari NAT Statis adalah kurang aman dibandingkan NAT dinamik, sebab setiap komputer memiliki alamat IP tersendiri, dan akhirnya risiko penyusup masuk langsung ke dalam jaringan private lebih besar.
2. NAT Dinamis
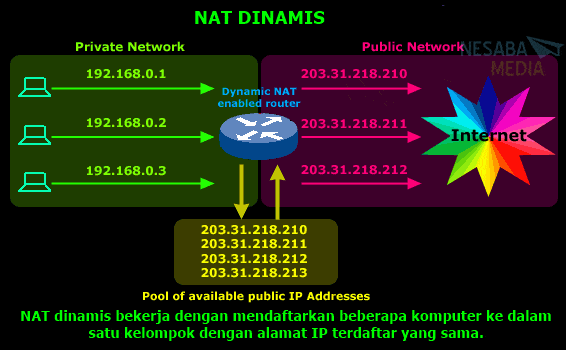
Berbeda dengan NAT Statis, NAT Dinamis bekerja dengan mendaftarkan beberapa komputer ke dalam satu kelompok dengan alamat IP terdaftar yang sama. Sehingga nantinya ada beberapa komputer yang memiliki kesamaan alamat IP terdaftar. Keuntungan menggunakan NAT dinamis ini tentu lebih amannya penelusuran di internet.
Ketika ada penyusup yang ingin menembus komputer Anda yang menggunakan NAT dinamik, maka penyusup tersebut pasti mengalami kesulitasn, sebab alamat IP yang diasosiasikan ke suatu komputer selalu berubah secara dinamis. Walaupun begitu, NAT dinamis juga memiliki kekurangan, yaitu jika semua alamat IP sudah terpenuhi dan terpakai semua, maka jika ada penambahan komputer lain, komputer tersebut tidak lagi dapat terhubung ke internet melalui NAT.
3. Overloading NAT
Memungkinkan lebih dari satu klien terhubung menuju satu IP publik, namun pada port yang berbeda. Sehingga saat NAT menerima permintaan dari klien untuk dihubungkan kepada server, NAT kemudian akan menentukan nomor IP dan port untuk klien tersebut. Keuntungannya adalah walaupun sebuah nnomor IP telah digunakan, namun masih bisa dipakai untuk klien lain sebab berada dalam port yang berbeda.
4. Overlapping NAT
Bentuk NAT yang melakukan penerjemahan dua arah, terutama jika terdapat nomor yang sama antara alamat IP publik dan lokal. Agar tidak terjadi konflik, maka NAT mengubah nomor IP publik menjadi nomor yang tidak terdapat dalam jaringan lokal.
FUNGSI NAT
- Melakukan penghematan terhadap IP legal yang disediakan oleh Internet Service Provider(ISP).
- Meminimalisir adanya duplikasi alamat IP dalam jaringan.
- Ketika terjadi perubahan jaringan, menghindari proses pengalamatan kembali.
- Menambah fleksibilitas untuk terhubung dengan jaringan internet.
- Melakukan peningkatan terhadap keamanan sebuah jaringan.
- Dibandingkan dengan aplikasi alternatif seperti proxy, penggunaan NAT memberikan fleksibilitas dan performa yang lebih baik.
Cara Kerja NAT
Cara kerja NAT
Saat menggunakan NAT, seorang klien dapat terhubung dengan internet melalui proses-proses berikut :
- Pertama-tama, NAT menerima permintaan dari klien berupa paket data yang ditujukan untuk sebuah server remote di internet.
- NAT kemudian mencatat alamat IP klien, lalu menyimpannya ke dalam tabel translasi alamat. Selanjutnya, alamat IP komputer klien tersebut diubah oleh NAT menjadi nomor IP NAT, lalu NAT lah yang akan melakukan permintaan kepada server.
- Server kemudian merespon permintaan tersebut. Dari sudut pandang server, yang terlihat adalah alamat IP NAT, bukan alamat IP klien yang meminta data bersangkutan.
- NAT menerima respon dari server, lalu melanjutkannya dengan mengirimkan ke alamat IP klien yang bersangkutan.
- Keempat tahapan tersebut terjadi berulang-ulang, sehingga walaupun klien komputer tidak memiliki alamat IP publik, namun tetap dapat mengakses internet.
